Dalle false email dei clienti ai documenti di trasporto sospetti: come riconoscere i rischi digitali più comuni e proteggere la tua azienda.
Basta una mail sbagliata per creare un problema
Ti arriva un’email da un cliente con un nuovo documento di trasporto da scaricare. Oppure un fornitore ti comunica che ha cambiato IBAN e ti chiede di effettuare il prossimo pagamento sul nuovo conto.
Situazioni normali, che capitano tutti i giorni in un’azienda di autotrasporto.
Ma sei sicuro che quelle comunicazioni arrivino davvero da chi dice di averle inviate?
Nel nostro precedente articolo sulla cybersecurity nell’autotrasporto abbiamo visto come un attacco informatico possa avere conseguenze concrete sul lavoro di un’impresa di trasporti.
Questa volta vogliamo concentrarci sul phishing e su alcune delle truffe informatiche più comuni, che sfruttano spesso la fretta, la fiducia e le abitudini di chi lavora.
Cos’è il phishing e perché riguarda anche gli autotrasportatori?
Il phishing è una truffa informatica che utilizza comunicazioni ingannevoli, generalmente email, per convincere qualcuno a fornire informazioni riservate, aprire collegamenti fraudolenti o compiere operazioni che non avrebbe dovuto autorizzare.
Chi organizza queste truffe cerca di apparire credibile: può fingere di essere un cliente, un fornitore, una banca o un servizio che utilizzi abitualmente.
E nel mondo dell’autotrasporto, dove ogni giorno circolano ordini di carico, fatture, documenti e richieste urgenti, è facile che una comunicazione sospetta finisca in mezzo a tante altre.
Vediamo sei errori da evitare.
1. Aprire allegati e documenti senza verificare chi li manda
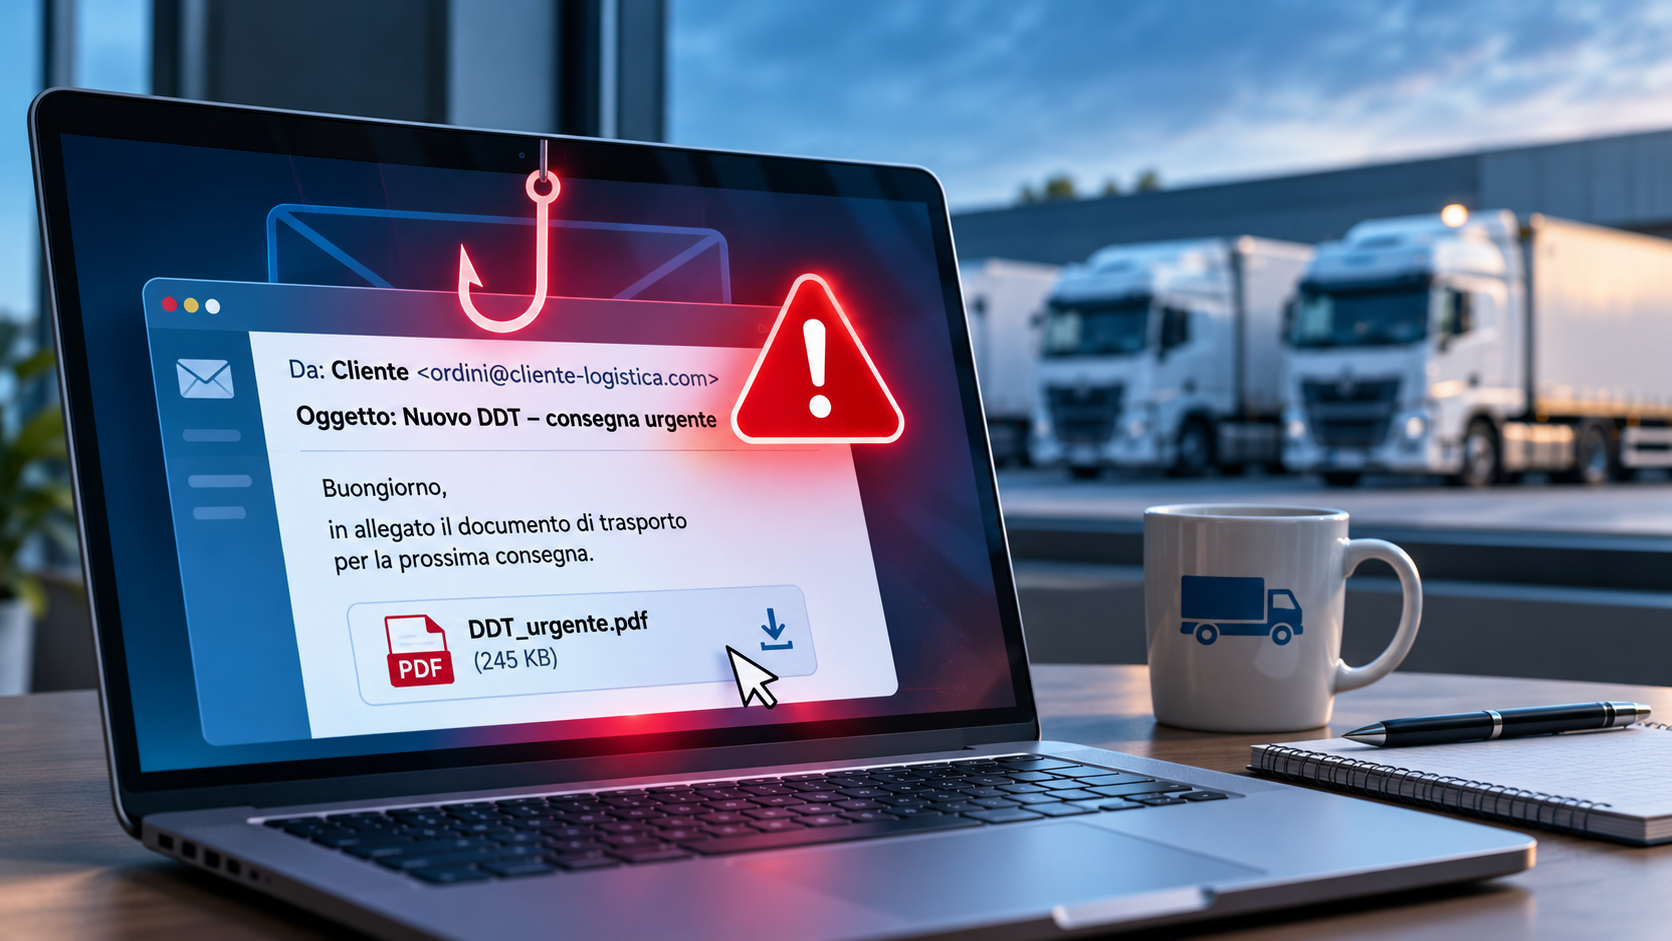
Un cliente ti invia un’email con oggetto: “Nuovo DDT – consegna urgente”. Il messaggio sembra normale e contiene un allegato o un link per scaricare il documento.
Magari sei nel pieno della giornata e lo apri senza pensarci troppo.
Il problema è che un’email di phishing può imitare una comunicazione di lavoro, portandoti su un sito falso o invitandoti ad aprire un file dannoso.
Cosa fare: prima di aprire allegati o cliccare su link inattesi, controlla il mittente, ma non fermarti lì. Anche un’email apparentemente autentica può essere fraudolenta. Se la richiesta ti sembra insolita, verifica chiamando il cliente a un numero che conosci già.
Una telefonata in più può evitare parecchi problemi.
2. Accettare un cambio di IBAN senza fare verifiche
È una delle situazioni potenzialmente più costose.
Ricevi una comunicazione da un fornitore abituale che ti informa di aver cambiato coordinate bancarie. Il messaggio è scritto bene, magari riprende una conversazione precedente e sembra assolutamente credibile.
Ma dietro potrebbe esserci una frode informatica sui pagamenti, organizzata per dirottare un bonifico su un conto controllato dai truffatori.
In questi casi non basta verificare che l’email sembri arrivare dal contatto giusto: anche una casella autentica può essere stata compromessa.
Cosa fare: ogni richiesta di modifica dell’IBAN dovrebbe essere confermata attraverso un secondo canale, preferibilmente una telefonata al referente abituale utilizzando un numero già verificato.
E soprattutto, non lasciarti mettere fretta.
3. Usare la stessa password per tutti i servizi aziendali
Email, gestionale, piattaforme dei clienti, sistemi di localizzazione: quante credenziali utilizzi ogni giorno?
Per comodità può capitare di scegliere la stessa password per più servizi. Ma se quella password viene sottratta, chi la possiede potrebbe tentare di accedere anche agli altri account.
Cosa fare: utilizza password diverse e robuste per ogni servizio, possibilmente gestite attraverso un sistema dedicato.
Dove disponibile, attiva anche l’autenticazione a due fattori: oltre alla password, per accedere viene richiesta una seconda verifica, ad esempio attraverso un’app sullo smartphone.
È una precauzione semplice che rende più difficile l’accesso non autorizzato agli account aziendali.
4. Pensare che lo smartphone non sia un problema di sicurezza
Non tutti gli strumenti di lavoro si trovano in ufficio.
Oggi gli autisti utilizzano smartphone e tablet per ricevere istruzioni, condividere documenti, comunicare con l’ufficio traffico e consultare informazioni sulle consegne.
Anche questi dispositivi possono essere esposti a truffe tramite SMS, messaggi e collegamenti sospetti.
Pensa a un messaggio che sembra arrivare da un collega e ti chiede di aprire urgentemente un link, oppure a una falsa notifica che richiede di inserire le credenziali aziendali.
Cosa fare: proteggi lo smartphone con un codice di accesso, mantieni aggiornate le applicazioni ed evita di inserire password o codici di verifica attraverso collegamenti ricevuti in messaggi inattesi.
La sicurezza informatica non si ferma alla porta dell’ufficio.
5. Rimandare aggiornamenti e copie di sicurezza
Gli aggiornamenti dei programmi sembrano sempre arrivare nel momento meno opportuno.
E anche il backup dei dati aziendali viene spesso rimandato perché, finché tutto funziona, sembra una preoccupazione secondaria.
Eppure, gli aggiornamenti possono correggere vulnerabilità utilizzabili dai criminali informatici, mentre una copia di sicurezza aiuta a recuperare documenti e informazioni in caso di perdita o blocco dei sistemi.
Cosa fare: organizza aggiornamenti regolari dei dispositivi e verifica che vengano effettuate copie di sicurezza dei dati importanti, conservate in modo protetto e periodicamente testate per assicurarsi che possano essere recuperate.
Ordini, documenti di trasporto, fatture e informazioni sui clienti sono parte del patrimonio operativo dell’azienda. Perderne l’accesso può significare rallentare o interrompere il lavoro.
6. Non segnalare subito qualcosa di sospetto
Hai aperto un allegato che non ti convince. Hai inserito una password su una pagina che, ripensandoci, sembrava strana. Oppure hai ricevuto una richiesta di pagamento insolita.
L’errore peggiore, a questo punto, è fare finta di niente.
Nel lavoro quotidiano può capitare di sbagliare, soprattutto quando si gestiscono molte comunicazioni e si lavora sotto pressione.
Ma segnalare tempestivamente un possibile attacco informatico può aiutare a limitarne le conseguenze.
Cosa fare: avvisa subito il responsabile aziendale o chi gestisce i sistemi informatici. Se hai inserito una password su un sito sospetto, segui le indicazioni per cambiarla attraverso il servizio ufficiale. Se hai disposto un pagamento sospetto, contatta immediatamente la banca.
Aspettare per vedere cosa succede difficilmente è una buona strategia.
La prevenzione comincia dalle abitudini quotidiane
Non serve trasformare ogni autista o impiegato in un esperto di cybersecurity.
Serve piuttosto creare alcune buone abitudini: verificare una richiesta insolita, proteggere le credenziali, prestare attenzione ai documenti ricevuti e sapere a chi rivolgersi quando qualcosa non torna.
Sono comportamenti che possono sembrare banali, ma che contribuiscono concretamente alla sicurezza informatica di un’azienda di autotrasporto.
Noi di CSI Broker siamo abituati a parlare di prevenzione e gestione dei rischi con le imprese del settore. E il principio, anche quando si parla di rischi digitali, non cambia: prima si impara a riconoscere un problema, maggiori sono le possibilità di affrontarlo nel modo giusto.
Perché oggi proteggere un’azienda di trasporti significa anche proteggere le informazioni e gli strumenti digitali che le permettono di lavorare ogni giorno.